

Avant de parler ISO 27001 et IA, laisse-moi te révéler un fait.
Sais-tu que l’Afrique fait actuellement face à une pénurie critique de talents tech, avec un déficit estimé à environ 100 000 professionnels de la cybersécurité qualifiés ?
Si tu diriges une institution financière à Douala, une major pétrolière à Pointe-Noire ou un opérateur télécom à Libreville, tu connais cette réalité.
Embaucher et retenir des ingénieurs cyber de haut niveau coûte une fortune, et ils finissent souvent par s’expatrier.
Maintenant, face à la pression de la COBAC ou des régulateurs d’autres secteurs critiques, comment maintenir un niveau de sécurité mondial avec des ressources humaines limitées ?
La réponse se trouve à la croisée de deux mondes : ISO 27001 et IA.
En tout cas, l’Intelligence Artificielle n’est plus un simple mot à la mode. Elle déferle les chroniques : “l’IA prend nos emplois et envahit nos vies”. C’est une pensée très ancrée dans le cerveau de nombreuses personnes mais l’autre réalité est la suivante.
Si l’on fait abstraction du battage médiatique et des propos négatifs qui entourent l’IA, lorsque celle-ci est utilisée à bon escient et alimentée par bons prompts – si je peux me permettre la simplification, elle peut en réalité apporter des avantages aux organisations du secteur de la sécurité de l’information.
C’est en effet, une force tectonique qui est en train de réécrire la façon dont les Systèmes de Management de la Sécurité de l’Information (SMSI) sont conçus, gérés et audités.
Dans cet article, je te propose d’explorer 5 façons concrètes dont l’IA transforme l’implémentation de la norme ISO 27001, te permettant d’automatiser ta conformité, de réduire tes coûts opérationnels et de sécuriser tes infrastructures critiques en Afrique Centrale ou ailleurs, tout en évitant les pièges de la fuite de données souveraines.
Table des matières
1. L’automatisation de l’appréciation des risques (Clause 6.1 ISO 27001)
Historiquement, l’appréciation des risques (exigée par la Clause 6.1 de l’ISO 27001) était un cauchemar administratif.
Les DSI de la région CEMAC ou d’ailleurs passaient des semaines à remplir manuellement des tableurs Excel interminables pour lister les menaces, les vulnérabilités et les impacts.
L’IA balaye cette approche archaïque.
- Analyse prédictive : Les plateformes de Gouvernance, Risque et Conformité (GRC) dopées à l’IA peuvent ingérer des données sur l’architecture de ton réseau, analyser les bases de données de menaces mondiales (Threat Intelligence) et générer automatiquement ton registre des risques.
- Contextualisation : Une IA bien paramétrée identifiera immédiatement qu’une panne prolongée de fibre optique sous-marine est un risque de disponibilité majeur pour ta plateforme Mobile Money, et te suggérera instantanément les contrôles d’atténuation appropriés (Annexe A 8.14 – Redondance des installations de traitement de l’information).
2. La surveillance continue de la conformité (fini les audits surprises)
La conformité traditionnelle présente des frictions. L’auditeur vient en novembre, vérifie tes processus, et te déclare conforme.
Mais que se passe-t-il en mars de l’année suivante ?
Le couplage intelligent ISO 27001 et IA permet de rendre la conformité continue.
- Monitoring en temps réel : Les agents IA se connectent à ton infrastructure (Cloud AWS, serveurs locaux, Azure AD) et vérifient 24h/24 si tes contrôles de sécurité (Annexe A) sont actifs.
- Si un technicien désactive le chiffrement d’une base de données client par erreur pour faire une maintenance, l’IA lève une alerte immédiate de non-conformité. Tu n’attends plus le prochain audit de la COBAC pour découvrir que tu es exposé à une amende record.
3. Une fulgurante détection des menaces
L’Annexe A de l’ISO 27001 (notamment le thème 8 sur les contrôles technologiques) exige une protection robuste contre les logiciels malveillants et les anomalies réseau.
Dans les secteurs de l’énergie (pétrole, gaz, électricité) ou de la finance, la vitesse de réaction est une question de survie.
- SOC augmenté par l’IA : Les Centres Opérationnels de Sécurité (SOC) humains sont souvent submergés par de fausses alertes (“alert fatigue”, “false positive”). L’IA filtre le bruit, analyse le comportement des utilisateurs (UEBA: User and Entity Behavior Analytics) et isole automatiquement les machines infectées avant même que le rançongiciel n’ait le temps de chiffrer tes serveurs centraux.
- L’IA compense directement le manque d’effectifs dans tes équipes informatiques locales en effectuant le travail de dix analystes de niveau 1.
4. Création et mise à jour dynamique des politiques
La rédaction des politiques de sécurité (Clause 5.2 ISO 27001 et Contrôles de l’Annexe A 5.1 ISO 27001) est souvent le point de blocage majeur d’un projet de certification.
Les équipes fixent des pages blanches pendant des mois.
- Génération de documents : Les LLM (Large Language Models) sécurisés permettent de générer des premières ébauches de politiques de sécurité parfaitement alignées sur la norme ISO 27001:2022 en quelques secondes.
- Mise à jour sémantique : Lorsqu’une nouvelle réglementation CIMA ou une directive de l’ARCEP est publiée, l’IA peut scanner l’ensemble de ton corpus documentaire (ton SMSI) et t’indiquer exactement quelles politiques doivent être révisées pour maintenir ta conformité légale (Clause 4.1 ISO 27001).
5. L’audit ISO 27001 augmenté par l’IA
Les auditeurs de certification évoluent eux aussi.
Les grands organismes de certification internationaux utilisent désormais des outils d’IA pour mener leurs audits de Phase 1 et Phase 2 avec une redoutable efficacité.
- Traitement de masse : L’auditeur ne se contentera plus de prendre un échantillon de 5 dossiers d’employés pour vérifier si leurs accès ont été révoqués lors de leur départ (Annexe A 6.5 ISO 27001). Il injectera les journaux système (logs) d’une année entière dans son IA, qui lui ressortira instantanément les 100% d’anomalies – dans la mesure que c’est conformes aux lois et réglementations pertinentes.
- Le niveau d’exigence monte : Ton entreprise ne pourra plus cacher ses vulnérabilités derrière de grandes piles de papier. Si ton SMSI n’est pas géré de manière proactive (comme l’exige la Clause 4.4 ISO 27001), l’IA de l’auditeur le détectera.
Les bénéfices de l’usage couplé ISO 27001 et IA
- Vitesse et de précision : L’IA permet d’automatiser bon nombre des tâches nécessaires au respect de la norme. Elle aide ainsi les organisations à se conformer à la norme plus rapidement et avec plus de précision ;
- Réduction des coûts : L’automatisation par l’IA des tâches actuellement effectuées par du personnel contribue à réduire les coûts liés à la mise en conformité ;
- Amélioration de l’efficacité : elle permet aux organisations d’améliorer l’efficacité de leurs opérations de mise en conformité. Cela permet de libérer des ressources qui peuvent alors se consacrer à d’autres tâches ;
- Visibilité accrue : elle offre aux entreprises une meilleure visibilité sur leur état de conformité. Cela permet aux organisations d’identifier et de combler plus rapidement les lacunes en matière de conformité.
Le revers de la médaille : les nouveaux risques de l’IA (Souveraineté des Données)
L’IA est un outil fantastique, mais son intégration dans ton entreprise modifie radicalement ton contexte (Clause 4.1 ISO 27001) et génère de nouveaux risques colossaux.
- Fuite de données souveraines : Si tes employés financiers utilisent des LLM publics (comme ChatGPT ou Gemini public) pour rédiger des rapports financiers ou analyser des données clients, ils exportent des informations confidentielles vers des serveurs étrangers. C’est une violation directe du secret bancaire et des exigences de la COBAC ;
- Nouvelle exigence de contrôle : Ton SMSI doit désormais intégrer des politiques d’utilisation de l’IA (Annexe A 8.8 ISO 27001 – Gestion des vulnérabilités techniques) limitant son usage à des environnements de “Cloud Privé” ou on-prem étanches et contrôlés ;
- Qualité des données : la qualité des données utilisées pour entraîner l’IA est essentielle à sa fiabilité et à son efficacité. Si les données sont inexactes ou incomplètes, l’IA risque de ne pas être en mesure d’identifier efficacement les lacunes en matière de conformité ou de sécurité de l’information ;
- Biais : les modèles d’IA peuvent présenter des biais, ce qui peut conduire à des résultats inexacts. Il est important d’évaluer soigneusement ces modèles pour s’assurer qu’ils ne sont pas biaisés ;
- Complexité : les systèmes d’IA peuvent être complexes et difficiles à comprendre. Cela peut compliquer le dépannage et la vérification du bon fonctionnement du système ;
- Sécurité : les systèmes d’IA peuvent être vulnérables aux attaques. Il est important de sécuriser soigneusement ces systèmes afin de les protéger contre tout accès non autorisé.
Dans tous les cas, l’IA est une technologie en constante évolution, et son impact sur la conformité et la sécurité de l’information ne cessera de se faire sentir – que cela nous plaise ou non.
Si tu optes obstinément dans ton organisation à utiliser ChatGPT ou tout autre modèle public, n’oublie pas de vérifier, vérifier et vérifier encore : cela ne remplace en aucun cas le jugement et la prise de décision humains ou d’un expert.
Ceci dit, l’IA a ses limites, MAIS elle peut te faire gagner du temps en matière – à condition d’e la mettre entre de bonnes mains et de disposer du contexte adéquat.
Après tout, on récolte ce que l’on sème, non ? 🤭
La clé c’est donc d’être sûr de savoir ce qu’on fait.
ISO 27001 et IA – FAQ
L’IA peut-elle remplacer un consultant Lead Implementer ISO 27001 ?
Non. L’IA excelle dans la rédaction de premières ébauches documentaires et l’analyse de gros volumes de données, mais elle est incapable de comprendre la dynamique politique de ton entreprise, de convaincre ton Conseil d’Administration d’allouer du budget (Clause 5.1) ou d’aligner la norme sur les réalités réglementaires spécifiques de la COBAC ou de l’ARCEP. L’IA est un outil, l’expert est l’architecte.
2. Est-il conforme d’utiliser ChatGPT pour rédiger les politiques du SMSI ?
Oui, à condition de ne jamais inclure d’informations confidentielles, de noms de clients, ou d’architectures réseau spécifiques dans tes requêtes (prompts). La meilleure pratique consiste à générer un modèle générique, puis à le faire réviser et contextualiser hors-ligne par un expert en cybersécurité pour l’aligner parfaitement à ton entreprise.
3. Comment l’IA améliore-t-elle l’appréciation des risques (Clause 6.1 ISO 27001)
L’IA croise instantanément les vulnérabilités de tes systèmes avec les bases de données mondiales de renseignement sur les menaces (Threat Intelligence). Elle permet de chiffrer l’impact financier d’un risque avec une précision mathématique, remplaçant l’approche subjective des anciens tableurs Excel.
4. Quel contrôle de l’Annexe A traite de l’utilisation de l’IA par les employés ?
Il n’existe pas de contrôle nommé spécifiquement “IA” dans l’Annexe A de la norme ISO/IEC 27001:2022, mais son utilisation est encadrée par le Contrôle 5.1 (Politiques de sécurité de l’information), le Contrôle 8.9 (Gestion des configurations) et les règles sur l’utilisation acceptable des actifs. Une Politique d’Utilisation Acceptable de l’IA doit être créée. Ou opter pour l’implémentation d’un SMIA – Système de Management de l’Intelligence Artificielle conforme à ISO/IEC 42001:2023.
5. Les organismes de certification ISO 27001 acceptent-ils les preuves générées par IA ?
Oui, si leur exactitude peut être démontrée. Cependant, si tu présentes un registre des risques ou un rapport d’audit interne généré par IA qui présente des “hallucinations” (incohérences factuelles), l’auditeur te sanctionnera d’une non-conformité majeure pour manque de contrôle qualité et non pour utilisation de l’IA.
6. Comment l’IA aide-t-elle à la conformité COBAC des banques en CEMAC ?
Le Règlement COBAC exige un contrôle continu et une traçabilité sans faille des risques IT. Les outils de GRC (Gouvernance, Risque et Conformité) basés sur l’IA permettent de cartographier automatiquement l’architecture bancaire et de prouver à la COBAC que les contrôles d’accès et le chiffrement sont surveillés en temps réel, 24/7.
7. Une attaque menée par une IA (Deepfake, Phishing automatisé) est-elle couverte par l’ISO 27001 ?
Oui. La norme impose un processus de gestion des menaces (Threat Intelligence – Annexe A 5.7 ISO 27001). Face aux attaques par ingénierie sociale augmentées par l’IA (comme un faux message vocal du DG), l’entreprise doit mettre à jour son appréciation des risques et renforcer drastiquement la sensibilisation de son personnel (Clause 7.2 ISO 27001).
8. Quel est le risque de “Shadow AI” pour le SMSI ?
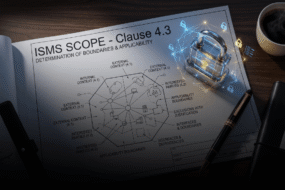
Le “Shadow AI” désigne l’utilisation secrète d’outils d’IA par les employés (ex: utiliser un site de traduction par IA non approuvé pour un contrat confidentiel). Cela contourne complètement le périmètre de sécurité (Clause 4.3 ISO 27001) et crée un risque critique de fuite de données que le SMSI doit identifier et interdire techniquement.
9. La norme ISO 42001 remplace-t-elle l’ISO 27001 pour les entreprises utilisant l’IA ?
Non, elles sont complémentaires. L’ISO 27001 sécurise l’information de l’entreprise au sens large. L’ISO 42001 (publiée en 2023) est un système de management spécifique pour développer et utiliser des systèmes d’IA de manière éthique, responsable, transparente et sécurisée.
Transforme la contrainte en avantage concurrentiel
En Afrique Centrale, la pénurie de compétences cybersécurité ne fera que s’aggraver.
Les entreprises qui continueront à gérer leur conformité ISO 27001, COBAC ou CIMA avec des méthodes du passé (papier, réunions interminables, tableurs) s’effondreront sous la charge de travail et l’agilité des nouvelles cybermenaces.
L’alliance de ISO 27001 et IA est la seule voie pour maintenir un niveau de sécurité militaire sans recruter une armée de techniciens.
Mais pour déployer ces outils d’automatisation sans mettre en péril la souveraineté de tes données, tu as besoin d’un encadrement stratégique expert.
En tant que Lead Implementer ISO 27001, je ne me contente pas d’auditer du papier.
J’accompagne les décideurs de la zone CEMAC pour intégrer les meilleures plateformes d’automatisation de la conformité, afin de rendre leur SMSI intelligent, autonome et invincible face aux auditeurs.
👉 [Réserve un appel de cadrage stratégique avec moi -> miakassissa@miakassissa.com]. Nous analyserons comment l’intelligence artificielle peut diviser par deux ton temps de mise en conformité et sécuriser tes parts de marché.
Suggestions de lectures pour aller plus loin
🛡 Lire ➡️ Le Guide de référence ISO 27001
🛡 Lire ➡️ Clause 4.1 ISO 27001 - Comprendre l'organisation et son contexte
🛡 Lire ➡️ Clause 4.2 ISO 27001 – Compréhension des besoins et attentes des parties intéressées
🛡 Lire ➡️ Clause 4.3 ISO 27001 : Détermination du domaine d'application du Système de Management de la Sécurité de l'Information (SMSI)
🛡 Lire ➡️ Clause 4.4 ISO 27001 : Le Système de Management de la Sécurité de l'Information (SMSI)
🛡 Lire ➡️ Clause 5.1 ISO 27001 : Leadership et Engagement

Ingénieur DevSecOps. Consultant Cybersécurité & IA Certifié ISO 27001 & 42001 Lead Implementer. Entrepreneur depuis 2016, Bervillon Glenn MiAKASSiSSA bâtit des ponts entre la cybersécurité, l'IA, la gouvernance de l'IA et la performance marketing et commerciale en République du Congo et en Afrique (Dimitra).

Aucun Commentaire