

Avant d’aborder la Clause 5.1 ISO 27001 en profondeur, j’aimerai te poser une petite question…
Savais-tu que lors d’un audit de certification ISO 27001, l’un des entretiens les plus critiques et redoutés ne se déroule pas avec le responsable informatique, mais directement dans le bureau du Directeur Général ?
Tu as bien lu…
La norme ISO/IEC 27001 ne considère pas la sécurité de l’information comme un simple sujet technique, mais comme une stratégie de gouvernance globale.
D’ailleurs ISOQAR dans son classement du top 10 des non conformités ISO 27001, le manque d’engagement du leadership / top management est en tête de liste. Voici ce qui y est dit:
Comme pour tous les systèmes de management ISO, tout commence au plus haut niveau. L’une des exigences clés de la norme ISO 27001 est que la direction générale doit être en mesure de démontrer son engagement et son soutien envers le SMSI. Trop souvent, les auditeurs constatent non seulement un manque d’implication, mais aussi un manque de sensibilisation de la part de la direction générale. Si les tâches techniques liées à la mise en œuvre du SMSI ISO 27001 peuvent être déléguées, la responsabilité globale, elle, ne peut l’être.
ISOQAR
Or,
Il y a une idée terriblement fausse, profondément enracinée dans les conseils d’administration des banques, des opérateurs télécoms et des industries pétrolières d’Afrique Centrale : celle de croire que la cybersécurité est un “problème de techniciens”.
Toutefois,
Face à la multiplication des fraudes monétiques, des cyberattaques ciblant les infrastructures critiques (SCADA) et des sanctions de régulateurs comme la COBAC, cette approche est devenue suicidaire.
Et c’est ici qu’intervient la Clause 5.1 ISO 27001 : Leadership et engagement.
Dans la conception de ton Système de Management de la Sécurité de l’Information (SMSI), cette clause est le pivot central. Si elle échoue, tout ton projet s’effondre.
Dans cet article, nous allons décrypter exactement ce que la norme – et surtout ce que l’auditeur externe – attend de la plus Haute Direction.
Oublie les discours lisses : nous allons voir comment un véritable leadership cyber se traduit en budget, en stratégie et en protection juridique pour les dirigeants de la zone CEMAC.
Dans les lignes qui suivent, je vais t’apprendre comment mettre en œuvre la section 5.10 « Utilisation acceptable » de l’annexe A de la norme ISO 27001 et réussir votre audit de certification ISO 27001.
Points clés à retenir
- La réussite du Système de Management de la Sécurité de l’Information (SMSI) repose sur l’engagement de la direction.
- Sans son adhésion et son dynamisme, le système risque grandement d’échouer.
- La direction générale doit fournir les ressources nécessaires, intégrer les exigences du SMSI dans les processus métier et communiquer sur son importance à l’ensemble de l’organisation.
- Pour démontrer la conformité, il convient de mettre en place une équipe de revue de direction composée de hauts responsables et de désigner une personne dédiée chargée de piloter le processus ISO 27001.
Table des matières
Objectif et définition
L’objectif de la “Clause 5.1 ISO 27001 : Leadership et Engagement” est de garantir que la sécurité de l’information soit pilotée au plus haut niveau.
Voici comment la norme ISO 27001 définit la “Clause 5.1 ISO 27001 : Leadership et Engagement” :
La direction doit faire preuve de leadership et affirmer son engagement en faveur du Système de Management de la Sécurité de l’Information (SMSI) en :
clause 5.1 iso 27001 – leadership & engagement – ISO/IEC 27001:2022
a) s’assurant qu’une politique et des objectifs sont établis en matière de sécurité de l’information et qu’ils sont compatibles avec l’orientation stratégique et le contexte de l’organisation ;
b) s’assurant que les exigences liées au Système de Management de la Sécurité de l’Information (SMSI) sont intégrées aux processus métiers de l’organisation ;
c) s’assurant que les ressources nécessaires pour le Système de Management de la Sécurité de l’Information (SMSI) sont disponibles ;
d) communiquant sur l’importance de disposer d’un management de la sécurité de l’information efficace et de se conformer aux exigences du Système de Management de la Sécurité de l’Information (SMSI) ;
e) s’assurant que le Système de Management de la Sécurité de l’Information (SMSI) produit le(s) résultat(s) escompté(s) ;
f) en orientant et soutenant les personnes pour qu’elles contribuent à l’efficacité du Système de Management de la Sécurité de l’Information (SMSI) ;
g) promouvant l’amélioration continue ; et
h) en aidant les autres managers concernés à faire également preuve de leadership dès lors que cela s’applique à leurs domaines de responsabilités.
Le leadership et l’engagement consistent à disposer d’un SMSI ISO 27001 piloté et dirigé par le top management.
Sans ce niveau d’engagement et de dynamisme, le management de la sécurité de l’information est vouée à l’échec.
Confier cette responsabilité au service informatique ou la déléguer aux échelons inférieurs conduira les collaborateurs à ne pas faire ce qu’ils devraient faire en raison de priorités contradictoires.
La norme ISO/IEC 27001 étant une norme axée sur un leadership descendant, il faudrait absolument s’assurer que la direction générale est en mesure de faire preuve de leadership et d’engagement vis-à-vis du Système de Management de la Sécurité de l’Information (SMSI).
Attention au vocabulaire : la norme ne dit pas que le DG doit “soutenir” le projet de loin. Elle exige qu’il le démontre.
Concrètement, l’auditeur veut voir les preuves que la sécurité de l’information est pilotée depuis le sommet de l’entreprise, et non reléguée aux tranchées reculées du service informatique (DSI).
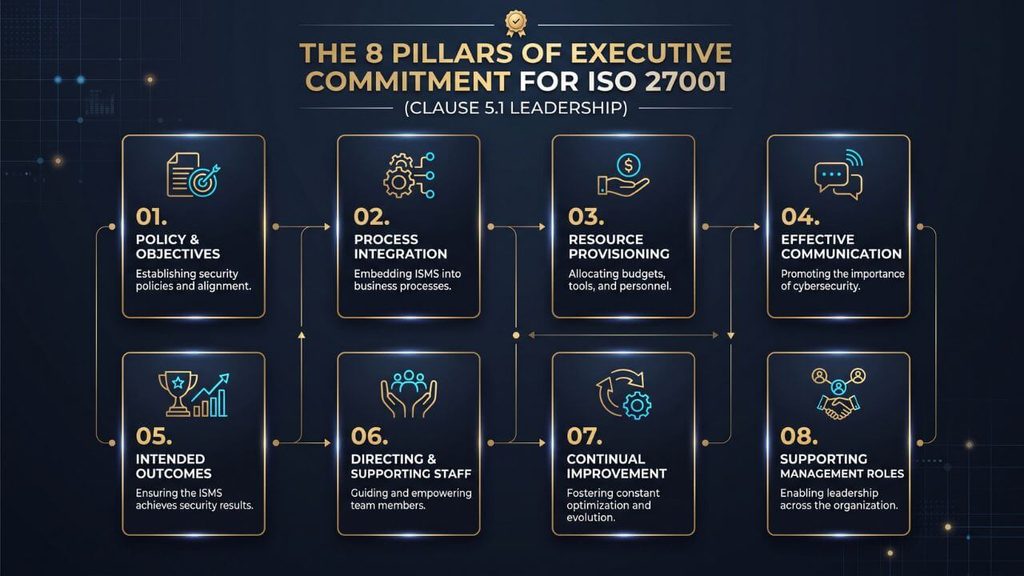
La Clause 5.1 ISO 27001 impose à la direction huit (08) responsabilités incontournables. Voici elles se traduisent pour les décideurs de la région CEMAC/Afrique.
Comment implémenter la Clause 5.1 ISO 27001
Comme je l’ai déjà dit plus haut, la norme ISO 27001 est une norme axée sur le leadership descendant. Elle s’inscrit d’ailleurs dans la lignée de la plupart des normes ISO.
Celles-ci suivent toutes un format très similaire et, si vous avez déjà mis en œuvre d’autres normes ISO telles que l’ISO 9001, une grande partie de ce que vous verrez ici vous sera familière.
Il se peut très bien que vous réutilisiez ce que vous avez déjà mis en place ou que vous n’ayez qu’à y apporter quelques légères modifications.
Les 08 preuves d’engagement exigées de la Direction Générale
1. Garantir que la politique de sécurité et les objectifs sont établis
Le DG ne rédige pas la politique de sécurité lui-même, mais il doit l’approuver formellement (en la signant) et s’assurer qu’elle est alignée avec la stratégie de l’entreprise.
Il veille à ce que los objectifs en matière de sécurité de l’information soient spécifiques, mesurables, atteignables, réalistes et limités dans le temps (SMART) et, pour chaque objectif, que des mesures claires soient définies et mises en œuvre.
Les objectifs de sécurité de l’information sont consignés et communiqués dans la politique de sécurité de l’information ; ils sont également intégrés à l’ordre du jour structuré de la réunion de l’équipe de revue de direction à des fins de compte rendu et de suivi.
La mission et les valeurs de l’entreprise, ainsi que l’identité, sont consignées dans la présentation générale de l’organisation.
Le document « Contexte de l’organisation » joue un rôle central dans la définition de ces objectifs, car il permet d’examiner les parties intéressées, leurs besoins, ainsi que les enjeux internes et externes susceptibles d’influencer le Système de Management de la Sécurité de l’Information (SMSI).
Exemple CEMAC : Si l’objectif stratégique de la banque est de lancer une nouvelle application de Mobile Money interconnectée au GIMAC, l’objectif du SMSI doit explicitement intégrer la sécurisation de cette application.
2. Intégrer les exigences du SMSI dans les processus métiers
La sécurité de l’information ne doit pas être un obstacle rajouté à la fin d’un projet, mais intégrée dès le départ.
La direction générale veille à l’intégration des exigences du SMSI dans les processus organisationnels.
Le principe selon lequel « ce qui n’est pas écrit n’existe pas » s’applique pleinement à la certification ISO 27001. Les processus de l’organisation devront être consignés et structurés dans des documents dotés d’un balisage approprié et d’un contrôle des versions.
Il est essentiel ici d’énoncer ce que nous faisons, et non ce que nous pensons que les auditeurs veulent entendre, car nous serons audités sur la base de ce que nous déclarons faire. Si nous ne faisons pas ce que nous déclarons faire, nous échouerons à coup sûr.
La direction générale doit veiller à ce que los processus soient documentés de manière simple et qu’elles prévoient au moins une exception.
Une exception permet de répondre au scénario « et si » où le processus ne fonctionne pas ou ne se déroule pas comme prévu.
Et si le changement échoue ? Et si la mise à jour logicielle échoue ? Et si le virus n’est pas mis en quarantaine ?
Tu vois l’idée.
Les auditeurs chercheront toujours à identifier ces cas et poseront des questions à ce sujet. C’est une cause fréquente d’échec à l’audit lorsque ces cas n’ont pas été pris en compte et documentés.
Pour y répondre, la direction générale doit veiller à ce que les politiques de sécurité de l’information soient documentées et que les processus réels sont alignées sur ces politiques.
Les politiques décrivent ce que nous faisons, et non comment nous le faisons. La manière dont nous procédons est détaillée dans ces documents de processus.
Les étapes de processus consignées sont très précises, de sorte que n’importe qui, même une personne n’ayant jamais travaillé dans ce domaine auparavant, puisse les suivre et obtenir le même résultat, de manière cohérente.
3. Allouer les ressources nécessaires
C’est le point de friction majeur.
Le DG doit démontrer qu’il a débloqué le budget, le temps et le personnel (embauche d’un RSSI qualifié, achat d’outils de détection, financement de formations) nécessaires à l’établissement et au maintien du SMSI (comme vu dans la Clause 4.4).
En clair,
La réussite de la mise en œuvre de la norme ISO 27001 et de votre certification ISO 27001 dépendra de la disponibilité, de l’affectation et de l’engagement des ressources adéquates.
Pour mener à bien ce projet, vous devriez sérieusement envisager de faire appel à un spécialiste.
Les connaissances et l’expérience d’une personne ayant déjà mené de nombreuses missions de ce type porteront leurs fruits et vous éviteront de commettre des erreurs coûteuses et de perdre un temps précieux. Si cette option n’est pas envisageable pour vous, former des membres de votre équipe aux rôles de « responsable de la mise en œuvre ISO 27001 » ou d’« auditeur principal ISO 27001 » peut constituer une alternative viable. Ces formations doivent toutefois être abordées avec prudence, car elles sont principalement dispensées en présentiel et de nature générique. Elles ne reflètent pas les difficultés concrètes rencontrées lors de la mise en œuvre effective au sein de votre organisation.
Quelle que soit la voie que vous choisissiez, il est indispensable de disposer d’une personne chargée de piloter la mise en œuvre et la certification.
Il s’agit ensuite de comprendre la norme ISO 27001 et les contrôles de l’annexe A de la norme ISO 27001 (appelés ISO 27002), puis d’affecter des membres de votre équipe à ces contrôles. Pour ce faire, vous devez les consigner dans une « matrice de responsabilité des contrôles de l’annexe A du SMSI », qui attribue la responsabilité de chaque contrôle de l’annexe A de la norme ISO 27001.
Il est tout à fait possible de confier ce travail à une société tierce, mais vous devez néanmoins désigner en interne une personne chargée de le piloter et de veiller à ce qu’il soit mené à bien.
Déterminer la composition de votre équipe de direction chargée de la sécurité de l’information sera simple : vous mettrez en place une équipe de revue de direction qui sera chargée de superviser le système de gestion de la sécurité de l’information (SGSI). La meilleure façon de déterminer qui en fera partie est d’y inclure un représentant de haut niveau de chaque service de l’entreprise, ainsi qu’un membre de l’équipe de direction (si ce n’est pas déjà le cas).
Il existe plusieurs documents recommandés pour attester de cela. Il y a notamment le document sur les rôles et responsabilités qui définit l’ensemble des rôles et responsabilités et précise en quoi consistent ces dernières. Il vous suffit d’y affecter des personnes.
Vous devrez disposer d’un responsable de la sécurité de l’information qui sera chargé de la sécurité de l’information, et les ressources nécessaires au sein de l’organisation pour assurer cette mission devront être mises à disposition.
4. Communiquer
La direction générale doit faire valoir l’importance d’un SMSI efficace et du respect des exigences de ce système. Plusieurs façons existent de le démontrer d’un point de vue de la direction générale.
Pour un aperçu détaillé, consulte mon article sur la clause 7.4 ISO 27001 – Communication.
La communication est attendue à tous les niveaux, via tous les supports, et fait l’objet d’exigences très spécifiques. Elle peut être facilement mise en œuvre et démontrée.
Elle peut prendre de nombreuses formes. Par exemple, elle fera partie intégrante de tous les contrats juridiques que vous concluez avec vos fournisseurs, vos clients et vos salariés.
Vous mettrez en œuvre une politique de sensibilisation et de formation à la sécurité de l’information qui définit les actions de formation et de sensibilisation au sein de l’entreprise, et vous déployerez des outils de formation vous permettant de planifier vos communications et d’inclure des éléments attestant de la compréhension des contenus, tels que des tests ou des quiz, que vous pourrez utiliser pour prouver votre conformité.
Vous planifierez vos formations en fonction des besoins et des risques de l’entreprise, mais vous dispenserez une formation de base à la sensibilisation à la sécurité de l’information et une formation de base à la protection des données, à l’utilisation responsable et sécurisée de l’intelligence artificielle au moins une fois par an.
Vous pourrez adapter vos formations et vos communications à des groupes et sous-groupes spécifiques de votre entreprise en fonction de leurs besoins particuliers.
Vous mettrez en œuvre un plan de communication qui définit les communications prévues pour l’année, tous supports et toutes approches confondus.
Ce plan constituera à la fois un registre et un document de référence indiquant ce qui a été communiqué, qui l’a communiqué, à qui, quel en était le contenu et selon quelles modalités, et il inclura les preuves attestant que la communication a bien eu lieu.
D’autres processus impliquant une communication peuvent nécessiter que vous en apportiez la preuve.
Je pense ici notamment au départ d’un salarié, qu’il s’agisse d’un départ volontaire ou d’un licenciement, où nous souhaitons lui rappeler ses obligations contractuelles en matière de sécurité de l’information ainsi que les attentes que nous avons à son égard.
Une communication efficace de la part de la direction doit être très visible et répétée.
Pour satisfaire un auditeur, vous devez mettre en œuvre une combinaison des stratégies suivantes et conserver une trace de chacune d’entre elles :
- La réunion de lancement annuelle : le PDG présente les objectifs de sécurité de l’entreprise en début d’année lors d’une réunion réunissant l’ensemble du personnel.
- Les notes mensuelles : un bref e-mail descendant émanant du conseil d’administration, mettant en avant une récente réussite en matière de sécurité ou une nouvelle menace émergente.
- Les tableaux de bord sur l’intranet : un tableau de bord très visible et transparent affichant le score de sécurité actuel de l’entreprise ou les taux de suivi des formations.
- Les obligations contractuelles : intégrer les attentes en matière de sécurité de l’information directement dans les contrats des salariés et les accords avec les fournisseurs tiers.
Exemple de clause 5.1 ISO 27001 : Déclaration d’engagement de la direction
Afin de consigner explicitement votre conformité à la clause 5.1, vous devez inclure une déclaration d’engagement officielle dans votre politique globale de sécurité de l’information.
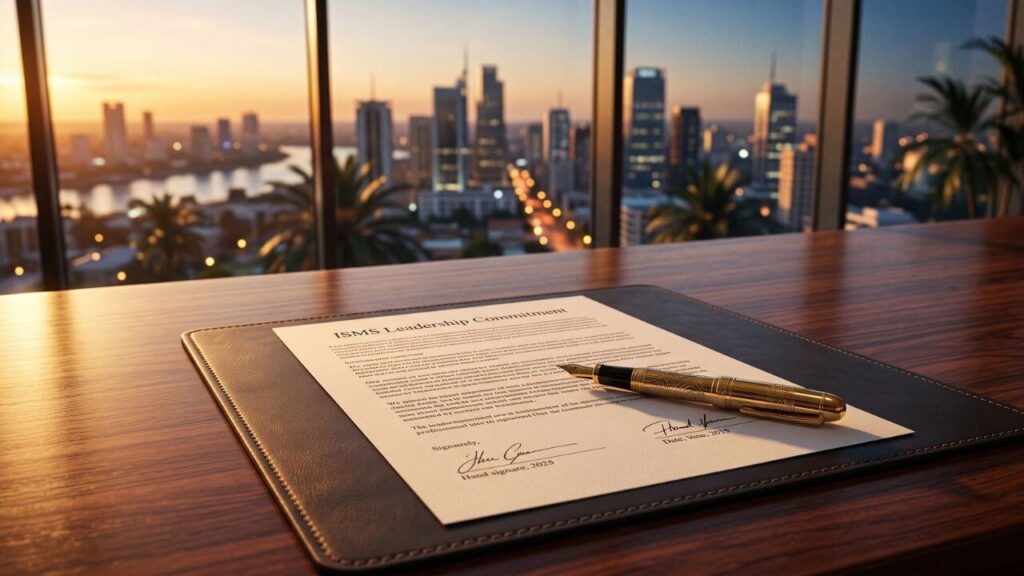
Vous pouvez copier-coller l’exemple ci-dessous, l’adapter à votre entreprise et le faire signer par votre PDG :
Déclaration d’engagement de la direction – Le comité de direction de [Nom de l’entreprise] s’engage pleinement à mettre en place, à appliquer, à maintenir et à améliorer en permanence son Système de Management de la Sécurité de l’Information (SMSI).
Nous veillons à ce que les objectifs en matière de sécurité de l’information soient parfaitement alignés sur nos objectifs stratégiques.
Nous assumons l’entière responsabilité de l’efficacité du SMSI et nous nous engageons à fournir les ressources financières, techniques et humaines nécessaires à la protection de nos données, de nos clients et de notre réputation.
La sécurité de l’information est une priorité non négociable pour notre organisation, et nous attendons de chaque collaborateur, prestataire et partenaire qu’il respecte strictement nos politiques de sécurité. Signé : [Nom du PDG / Signature] Date : [Date du jour]
5. Atteindre les résultats escomptés
Pour atteindre les résultats escomptés, la direction générale doit définir des objectifs.
Exemples courants :
- mettre en place une culture de la sécurité et de la sensibilisation,
- gérer la chaîne d’approvisionnement,
- obtenir la certification ISO 27001.
Les objectifs doivent être SMART : spécifiques, mesurables, atteignables, réalistes et limités dans le temps.
Une fois les objectifs définis, la direction générale doit s’impliquer pour les mesurer.
Voici quelques exemples de méthodes :
- lors de la réunion de l’équipe de revue de direction,
- lors des réunions opérationnelles sur la sécurité,
- lors d’une mise à jour et d’une revue annuelles.
Le Système de Management de la Sécurité de l’Information (SMSI) définit les objectifs.
Ceux-ci sont gérés et revus lors de la réunion de l’équipe de revue de direction, qui est consignée dans le document : « Rôles et responsabilités attribués en matière de sécurité de l’information ».
Le modèle d’ordre du jour couvre les exigences de la norme, notamment le reporting et le suivi réguliers des mesures de sécurité de l’information mises en place pour atteindre les objectifs en la matière.
Mettre en place les mesures adéquates, puis les consigner et en rendre compte, constitue une approche fondamentale pour garantir les résultats escomptés.
De plus, la direction générale doit gouverner un programme continu d’audit interne ; le « Plan d’audit » définit le programme d’audit pour l’année.
L’audit interne s’inscrit dans le cadre de l’amélioration continue, un principe fondateur de la norme ISO 27001 ; vous mettrez en œuvre la « Politique d’amélioration continue » et les processus associés.
Ce processus utilise le « Registre des incidents et des actions correctives » pour consigner et gérer les actions correctives et les améliorations.
6. Encadrer et accompagner les collaborateurs
La direction générale doit encadrer et accompagner les collaborateurs afin qu’ils contribuent à l’efficacité du SMSI ISO 27001 par le biais :
- des politiques
- de la formation / sensibilisation
- de la communication
- de la gestion des compétences et de la matrice des compétences
Il faut que les collaborateurs apportent une contribution efficace, et pour cela, la direction générale doit s’assurer qu’on communique avec eux et qu’on les accompagne.
Si on ne leur indique pas ce que l’on attend d’eux, on ne peut pas espérer qu’ils s’y conforment.
La direction générale doit veiller de disposer de contrats de travail et de contrats avec des tiers qui incluront des dispositions relatives aux exigences en matière de sécurité de l’information.
Une matrice des compétences qui répertorie les compétences clés et les besoins en formation du personnel en matière de sécurité de l’information doit exister et être gérée de façon vivante.
La politique de sensibilisation et de formation à la sécurité de l’information définit les actions de formation et de sensibilisation, et l’outil de formation est utilisé pour gérer le processus et la conformité à cette politique.
Le plan de communication définit les actions de communication pour l’année, tous supports et approches confondus, comme indiqué ci-dessus.
7. Favoriser l’amélioration continue
Comme nous l’avons assez déjà répété, l’amélioration continue est intégrée au cœur du système et constitue un principe fondamental.
Il ne s’agit pas d’une démarche ponctuelle.
Les audits externes auront lieu régulièrement chaque année ou chaque trois (03) ans, tout comme vos audits internes continus – chaque trimestre, semestre ou année.
Des incidents survenant nécessiteront d’être gérés.
Des écarts par rapport à la politique et aux procédures se produiront.
De nouvelles méthodes de travail et de nouveaux outils seront identifiés.
Votre politique d’amélioration continue définit les principes de cette démarche, tandis que le registre des incidents et des actions correctives recense et gère les mesures correctives et les améliorations.
Le plan de communication définit les actions de communication prévues pour l’année, tous supports et approches confondus, et votre équipe chargée de la revue de direction supervise l’ensemble du processus d’amélioration continue.
Mettre en œuvre l’amélioration continue – pour aller plus loin, lire mon article sur la clause 10.1 ISO 27001 – Amélioration continue.
8. Soutenir les fonctions de direction
La direction générale doit soutenir les autres fonctions de direction concernées afin qu’elles puissent faire preuve de leadership dans leurs domaines de responsabilité respectifs.
Voici quelques exemples de moyens permettant de soutenir les autres rôles de direction :
- matrice des compétences
- réunion de revue de direction
- communication descendante
Vous commencez à constater qu’un petit ensemble de documents répond à de nombreuses exigences. Cela s’explique par le fait qu’ils ont été rédigés intentionnellement de cette manière afin d’offrir l’approche la plus efficace pour la mise en œuvre de la norme ISO 27001.
Pour cette sous-clause, le document « Rôles et responsabilités attribués en matière de sécurité de l’information » définit les rôles et les responsabilités ainsi que les ressources allouées.
Une équipe de revue de direction doit être mise en place, composée de représentants de l’ensemble de l’entreprise.
Le principal défi lié à la mise en œuvre de la clause 5.1 ISO 27001
Le plus grand défi lié à la mise en œuvre de la clause 5.1 ISO 27001 consiste à susciter l’intérêt des cadres supérieurs.
Dans de nombreuses organisations, la direction générale considère la norme ISO 27001 comme un problème technique informatique ou un simple exercice de conformité consistant à cocher des cases.
Elle souhaite afficher le certificat ISO 27001 au mur pour remporter des appels d’offres, mais ne souhaite pas consacrer son temps personnel au maintien en vie de ce processus.
Pour surmonter cela, il faut changer de discours. Il faut cesser de parler au conseil d’administration de pare-feu et de chiffrement. Il faut commencer à parler de risques commerciaux, de protection du chiffre d’affaires et de responsabilité juridique.
Lorsque les dirigeants comprennent qu’une fuite de données peut entraîner des amendes personnelles en vertu de réglementations telles que la COBAC, leur engagement envers le SMSI se concrétise généralement très rapidement.
Comment réussir l’audit relatif à la clause 5.1 ISO 27001
Pour réussir l’audit relatif à la clause 5.1 de la norme ISO 27001 (« Leadership et engagement »), vous devrez :
- Comprendre les exigences de la clause 5.1 de la norme ISO 27001 faisant l’objet de cet article ;
- Démontrer que la sécurité de l’information est pilotée par la direction générale et qu’il existe une culture de gestion de la sécurité de l’information.
Ce qu’un auditeur recherche
L’auditeur de certification ISO 27001 va vérifier plusieurs aspects afin de s’assurer de la conformité avec la clause 5.1 ISO 27001, intitulée « Leadership et engagement ».
Passons-en quelques unes en revue :
- Un entretien avec la haute direction : le processus d’audit comprendra une série d’entretiens, dont au moins un avec la haute direction. L’auditeur posera alors des questions sur le SMSI. Il s’enquérira des objectifs en matière de sécurité de l’information, de la date de la dernière revue de direction, de l’emplacement des politiques et de l’existence d’incidents au cours des 12 derniers mois. Il s’agit d’un entretien général, mais qui mettra en évidence un manque d’implication de la part de votre haute direction si celle-ci n’est pas réellement impliquée.
- Votre documentation : c’est simple, mais les auditeurs vérifieront les documents et processus requis du SMSI qui concernent le leadership et l’engagement. Cela implique généralement le plan de communication et les communications envoyées, la preuve que des revues de direction ont bien eu lieu et que vous pouvez en apporter la preuve. Il faut également que tous les documents et processus aient été validés et communiqués. Suivez le guide de mise en œuvre discuté dans cet article et veillez à le suivre dans son intégralité.
- Que des ressources vous soient allouées : une partie du leadership et de la démonstration de l’engagement consiste à disposer de ressources adéquates pour faire fonctionner le SMSI. Ici, ils examinent les rôles et les responsabilités, la matrice des compétences, le plan de formation. Des personnes sont-elles affectées à des rôles et possèdent-elles les compétences nécessaires pour accomplir les tâches ?
Les 3 principales erreurs et comment y remédier
D’après mon expérience et suivant ce que j’ai entendu de mes mentors, les 03 principales erreurs commises concernant la clause 5.1 ISO 27001 « Leadership et engagement » sont les suivantes :
- Manque d’engagement de la direction : il est facile de documenter les rôles et les responsabilités et d’affirmer que la direction est impliquée et engagée, mais c’est une tout autre affaire de le mettre réellement en pratique. Si l’engagement n’est que de pure forme, vous serez démasqué lors de l’audit et des entretiens. Outre le fait de ne pas avoir d’engagement, cela signifie qu’il est fort probable que votre SMSI ne soit pas réellement efficace et, si vous en êtes responsable, vous passerez la majeure partie de votre carrière dans cette organisation à ruminer votre frustration.
- Vous ne pouvez pas apporter la preuve des revues de direction : les guides et la boîte à outils vous fournissent les ressources nécessaires pour y remédier, mais de nombreuses organisations ne procèdent tout simplement pas à ces revues. Ou bien, lorsqu’elles le font, ce sont les mauvaises personnes qui y participent, ce qui rend la revue inefficace. Soyez en mesure de prouver que les revues de direction suivent l’ordre du jour structuré prévu par la norme.
- Votre gestion des documents et des versions est incorrecte : maintenir à jour le contrôle des versions de vos documents, vous assurer que les numéros de version correspondent là où ils sont utilisés, disposer d’une preuve de révision au cours des 12 derniers mois et disposer de documents ne comportant aucun commentaire sont autant de bonnes pratiques.
FAQ – Clause 5.1 ISO 27001
1. Qu’est-ce que la Clause 5.1 de l’ISO 27001 ?
La Clause 5.1 ISO 27001 définit les responsabilités obligatoires de la Haute Direction (Directeur Général, Conseil d’Administration) concernant le leadership et l’engagement envers le Système de Management de la Sécurité de l’Information (SMSI). Elle exige que la sécurité de l’information soit intégrée à la stratégie globale de l’entreprise.
2. Le Directeur Général doit-il rédiger les documents de sécurité ?
Non, la rédaction opérationnelle est déléguée au RSSI, au DSI ou au consultant ISO 27001 Lead Implementer. Cependant, la Haute Direction doit approuver formellement (signer) la Politique de Sécurité de l’Information et définir les objectifs stratégiques de haut niveau.
3. Comment la COBAC s’aligne-t-elle avec la Clause 5.1 en zone CEMAC ?
Le Règlement COBAC sur le contrôle interne exige que le Conseil d’Administration et la Direction Générale des banques soient les garants ultimes de la maîtrise des risques opérationnels (dont le risque informatique). La Clause 5.1 ISO 27001 fournit exactement le cadre documenté et auditable pour prouver à la COBAC que cette obligation légale est respectée.
4. Quelles preuves l’auditeur demande-t-il pour vérifier le “Leadership” ?
L’auditeur recherchera des preuves documentées : la Politique de Sécurité signée par le DG, les procès-verbaux des Revues de Direction validés par le DG, des emails de communication interne de la direction concernant la sécurité, et le budget officiellement alloué (CAPEX/OPEX) au fonctionnement du SMSI.
5. Que se passe-t-il si le Directeur Général refuse de participer à l’audit ?
Le refus de la Haute Direction de participer à l’entrevue d’audit ou aux Revues de Direction constitue une “Non-Conformité Majeure” directe à la Clause 5.1. Cela entraîne automatiquement l’échec de la certification ISO 27001, car le système est alors jugé sans gouvernance.
6. Le DSI (Directeur Informatique) est-il considéré comme la “Haute Direction” ?
Dans la grande majorité des cas, non. La Haute Direction fait référence aux personnes qui ont le pouvoir de diriger et de contrôler l’organisme au plus haut niveau (ceux qui signent les budgets globaux et définissent la stratégie de l’entreprise, comme le PDG ou le DG).
7. Comment justifier l’allocation des ressources (Clause 5.1) dans une entreprise en difficulté financière ?
Le leadership ISO 27001 est basé sur l’approche par les risques. Si le budget est serré, le DG doit démontrer que les ressources limitées sont allouées en priorité absolue aux risques les plus critiques identifiés dans l’analyse des risques (Clause 6.1 ISO 27001). L’inaction totale par “manque de budget” n’est pas acceptable.
8. L’engagement de la direction protège-t-il le DG d’un point de vue légal ?
Oui. Dans les cadres réglementaires stricts de la CEMAC et des lois sur la cybercriminalité, si une fuite de données majeure survient, la responsabilité pénale du dirigeant peut être engagée pour “négligence”. Un SMSI certifié, piloté activement par le DG (Clause 5.1 ISO 27001), constitue une preuve juridique forte de diligence raisonnable (“Due Diligence”).
9. Comment le DG peut-il promouvoir l’amélioration continue ?
En exigeant et en analysant les indicateurs clés de performance (KPI) de la sécurité lors des réunions de direction (ex: “Combien d’incidents ce mois-ci ? Quel est le taux de réussite de nos tests de phishing ?”), et en débloquant des ressources pour corriger les faiblesses identifiées.
10. Pourquoi un consultant externe (Lead Implementer) est-il souvent nécessaire pour la Clause 5.1 ISO 27001 ?
Un Lead Implementer externe apporte une autorité neutre. Il a la capacité (et le mandat) de parler directement et franchement au Directeur Général pour le confronter à ses responsabilités légales et stratégiques, là où un employé interne (RSSI ou DSI) craint souvent pour son poste s’il exige du budget ou du temps à son propre patron.
Dirigeants : Le SMSI est votre bouclier juridique et commercial
Si tu es un Directeur Général d’une banque, d’une compagnie pétrolière ou d’un opérateur télécom dans la CEMAC, ne vois pas la cybersécurité comme un centre de coût géré par tes techniciens.
Les régulateurs ne sanctionneront pas ton informaticien en cas de fraude massive ou de fuite de données : ils te tiendront personnellement responsable.
La Clause 5.1 ISO 27001 est ton bouclier.
En t’engageant visiblement dans ce processus, tu protèges ta responsabilité juridique, tu rassures tes actionnaires, et tu envoies un message puissant à tes grands clients : ton entreprise est l’acteur le plus fiable et le plus sécurisé de la sous-région.
Mais pour cela, tu as besoin d’un partenaire capable de traduire ces exigences normatives en stratégie d’entreprise, sans t’ensevelir sous la paperasse technique.
En tant que Consultant ISO 27001, je parle le langage des conseils d’administration.
Je prépare personnellement les Directeurs Généraux à réussir leur entretien d’audit et à bâtir une gouvernance cyber impénétrable.
👉 [Réserve un appel de cadrage stratégique avec moi dès aujourd’hui -> miakassissa@miakassissa.com].
Nous évaluerons le niveau de maturité de ta gouvernance actuelle et structurerons le leadership nécessaire pour sécuriser tes opérations et ta certification ISO 27001.
Suggestions de lectures pour aller plus loin
🛡 Lire ➡️ Le Guide de référence ISO 27001
🛡 Lire ➡️ Clause 4.1 ISO 27001 - Comprendre l'organisation et son contexte
🛡 Lire ➡️ Clause 4.2 ISO 27001 – Compréhension des besoins et attentes des parties intéressées
🛡 Lire ➡️ Clause 4.3 ISO 27001 : Détermination du domaine d'application du Système de Management de la Sécurité de l'Information (SMSI)
🛡 Lire ➡️ Clause 4.4 ISO 27001 : Le Système de Management de la Sécurité de l'Information (SMSI)

Ingénieur DevSecOps. Consultant Cybersécurité & IA Certifié ISO 27001 & 42001 Lead Implementer. Entrepreneur depuis 2016, Bervillon Glenn MiAKASSiSSA bâtit des ponts entre la cybersécurité, l'IA, la gouvernance de l'IA et la performance marketing et commerciale en République du Congo et en Afrique (Dimitra).


Aucun Commentaire